

 Guias
6 cuidados para proteger seus dados na IA
Usar inteligência artificial para resumir contratos, analisar documentos, organizar informações ou preparar respostas pode economizar muito tempo. Mas essa praticidade não elimina uma pergunta essencial:
“
Quais dados você está entregando à ferramenta?
Antes de enviar qualquer arquivo, é importante entender que nem todos os planos de inteligência artificial oferecem as mesmas proteções.
Uma dica importante antes de começar
Em geral, planos empresariais oferecem controles de segurança, privacidade e governança mais robustos do que planos gratuitos ou individuais. Isso pode incluir compromissos contratuais sobre o uso dos dados, controles administrativos, gestão de usuários, políticas de retenção e garantias de que as informações da empresa não serão utilizadas para treinar os modelos por padrão.
Mas as condições variam conforme a ferramenta e o plano contratado.
Por isso, antes de usar uma IA no trabalho:
- ✿Verifique qual plano está sendo utilizado.
- ✿Consulte as políticas internas da sua empresa.
- ✿Confira as configurações de privacidade.
- ✿Entenda se os dados podem ser utilizados para melhoria ou treinamento dos modelos.
- ✿Verifique por quanto tempo as informações podem ser armazenadas.
- ✿Confirme se a ferramenta foi aprovada pelas áreas jurídica, de segurança ou de proteção de dados.
Se você trabalha de forma autônoma, essa responsabilidade é sua. Não basta assinar um plano: é necessário conhecer as condições do serviço e avaliar se as proteções oferecidas são adequadas ao tipo de informação que você pretende utilizar.
1. Avalie o risco antes de enviar o documento
Nem todo conteúdo exige o mesmo nível de cuidado.
Um texto público, uma minuta genérica ou um documento sem informações confidenciais apresenta um risco diferente de um contrato de cliente, prontuário médico, extrato bancário, processo sigiloso ou relatório estratégico.
Antes de enviar o conteúdo, pergunte:
Se essa informação fosse acessada por uma pessoa não autorizada, qual seria o impacto para mim, para o cliente ou para o negócio?
Quanto maior o possível dano, maior deve ser o nível de proteção. Em alguns casos, a decisão mais segura será simplesmente não enviar o documento para uma ferramenta de IA de uso geral.
2. Envie apenas o que for realmente necessário
A IA não precisa receber um documento inteiro quando apenas uma pequena parte é relevante para a tarefa.
Se você quer ajuda para melhorar uma cláusula, envie somente aquela cláusula. Se precisa resumir determinado tópico, retire as páginas que não têm relação com a análise.
Esse princípio tem nome técnico: minimização, previsto na LGPD. Os dados pessoais só podem ser tratados na medida do necessário para a finalidade pretendida. Na prática, isso significa que enviar o documento inteiro por comodidade não é apenas descuidado: é um tratamento de dados que extrapola a finalidade, o que a lei trata como irregular independentemente de haver vazamento ou não.
3. Remova informações que identifiquem pessoas ou empresas
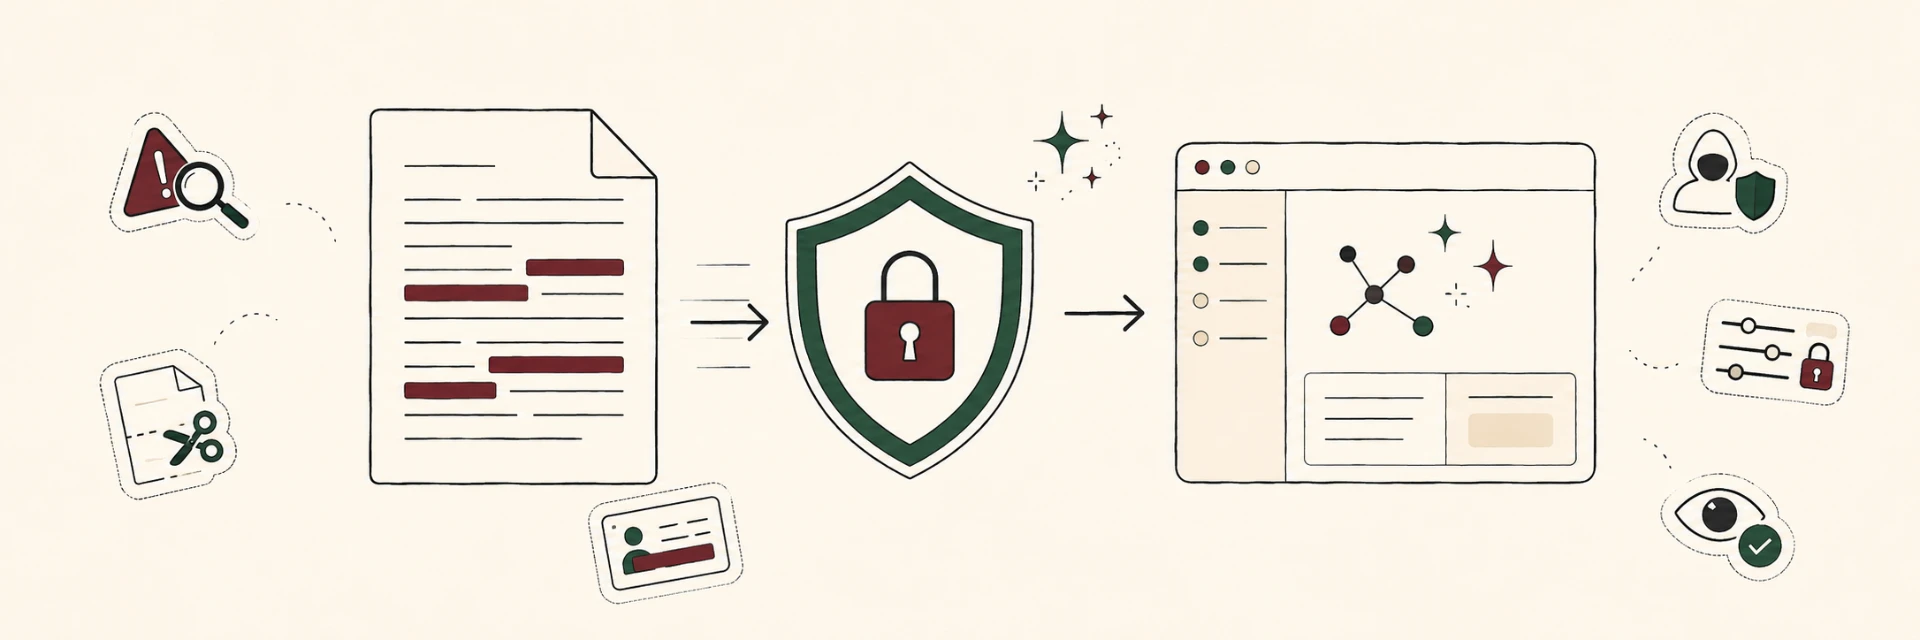
Antes de inserir um documento em uma IA, retire dados como:
- ✿Nomes completos.
- ✿CPF, RG e números de passaporte.
- ✿Endereços, telefones e e-mails.
- ✿Dados bancários.
- ✿Assinaturas.
- ✿Números de processos sigilosos.
- ✿Informações médicas.
- ✿Credenciais e senhas.
- ✿Segredos comerciais.
- ✿Nomes de clientes, fornecedores ou projetos confidenciais.
Você pode substituir essas informações por marcadores como:
- ✿[CLIENTE A]
- ✿[EMPRESA B]
- ✿[CPF REMOVIDO]
- ✿[VALOR OMITIDO]
- ✿[PROJETO CONFIDENCIAL]
Usar marcadores descritivos costuma ser melhor do que substituir tudo por "XXXXX", porque preserva a lógica do documento sem revelar a identidade das pessoas envolvidas.
4. Cuidado: retirar o nome pode não ser suficiente
Apagar o nome de uma pessoa não significa necessariamente que o documento foi anonimizado.
Dependendo do contexto, alguém ainda pode ser identificado pelo cargo, empresa, endereço, valor da operação, data do contrato ou combinação de outras informações.
A LGPD diferencia claramente os dois conceitos. Anonimização é a utilização de meios técnicos razoáveis e disponíveis no momento do tratamento, por meio dos quais um dado perde a possibilidade de associação, direta ou indireta, a um indivíduo. Quando ela é efetiva, o dado deixa de ser considerado pessoal para os fins da lei, a menos que o processo possa ser revertido, com meios próprios ou com esforços razoáveis. Pseudonimização é diferente: os dados continuam sendo pessoais, porque a reidentificação permanece possível com a informação adicional certa, mesmo que ela esteja em posse de outra pessoa ou setor.
Isso importa na prática: se você substituiu nomes por marcadores mas o cargo, a operação e a data ainda permitem identificar a pessoa, você não anonimizou o documento, apenas o pseudonimizou. E dado pseudonimizado continua sujeito integralmente às obrigações da LGPD.
5. Ajuste as configurações de privacidade
Nos planos individuais, verifique se existe uma configuração que permita impedir o uso das suas conversas para melhoria ou treinamento dos modelos.
No ChatGPT, por exemplo, é possível acessar os controles de dados e desativar a opção "Melhorar o modelo para todos". A OpenAI informa que os dados dos planos Business, Enterprise e API não são utilizados para treinamento por padrão. Outras empresas também diferenciam as regras aplicáveis aos produtos individuais e comerciais.
Mas atenção: desativar o treinamento não elimina todos os riscos.
Os dados ainda podem ser processados, armazenados temporariamente, analisados para prevenção de abuso ou submetidos a outras regras previstas nos termos do serviço. As funcionalidades, políticas e períodos de retenção também podem mudar.
Se você está avaliando uma ferramenta para uso da empresa, verifique também se o contrato inclui cláusulas específicas de proteção de dados, como um acordo de tratamento de dados (DPA) que defina papéis de controlador e operador, finalidade autorizada, medidas de segurança e o que acontece com os dados ao final do contrato.
Vale checar ainda onde os dados são processados. A maioria das ferramentas de IA processa informações em servidores fora do Brasil, o que caracteriza transferência internacional de dados prevista na LGPD e exige garantias específicas. Não é algo que se resolve apenas com uma configuração de privacidade ativada na conta.
6. Revise a resposta antes de utilizá-la
Proteger os dados enviados é apenas parte do cuidado.
A IA pode cometer erros, interpretar informações incorretamente, omitir detalhes importantes ou gerar conteúdo que pareça convincente, mas esteja errado.
Nunca utilize automaticamente uma análise produzida por IA em uma decisão jurídica, médica, financeira, trabalhista ou empresarial relevante. A revisão humana continua sendo indispensável.
Exemplo prático
Em vez de enviar:
Contrato celebrado entre Maria Silva, CPF nº 000.000.000-00, diretora financeira da Empresa Exemplo Ltda., referente à aquisição da empresa Alfa pelo valor de R$ 8 milhões.
Utilize:
Contrato celebrado entre [CLIENTE A], representante da [EMPRESA A], referente à aquisição da [EMPRESA B] por valor confidencial.
A IA continua entendendo a estrutura da operação, mas recebe menos informações capazes de identificar as partes.
Atenção redobrada para profissões regulamentadas
Se você atua em uma profissão regulamentada (advocacia, medicina, contabilidade), lembre-se de que a LGPD é o piso, não o teto. Advogadas têm dever de sigilo profissional independente da lei de proteção de dados, previsto no Estatuto da OAB, que trata como infração disciplinar violar sigilo profissional sem justa causa; médicas respondem ao sigilo médico do Código de Ética Médica. Cumprir a LGPD não afasta a possibilidade de responder por quebra de sigilo profissional se um dado de cliente ou paciente for exposto: são obrigações que se somam, não se substituem.
Erros comuns que comprometem a confidencialidade
Alguns dos riscos mais frequentes não vêm de má-fé, mas de hábito. Evite:
- ✿Colar um documento inteiro em uma IA "só para adiantar", sem revisar antes se ele contém dados que não precisam estar ali.
- ✿Usar sua conta pessoal de IA (gratuita ou paga) para tratar dados de clientes, pacientes ou terceiros no contexto profissional.
- ✿Presumir que remover o nome resolve o problema de confidencialidade, sem avaliar se o restante do texto ainda permite identificação.
- ✿Colar prompts ou respostas geradas por IA em grupos de WhatsApp, redes sociais ou fóruns sem verificar se contêm informação sensível.
- ✿Contratar ou liberar o uso de uma ferramenta de IA na empresa sem checar se ela foi avaliada pela área jurídica, de segurança da informação ou pelo encarregado de dados (DPO).
- ✿Utilizar ferramentas de IA não homologadas pela empresa para tarefas do trabalho, o chamado shadow AI, mesmo com boa intenção de ganhar produtividade.
- ✿Não manter nenhum registro de quais dados foram inseridos em qual ferramenta, o que impossibilita demonstrar conformidade caso seja questionada depois.
Checklist antes de enviar qualquer arquivo para uma IA
Antes de clicar em "enviar", confirme:
- ✿Sei qual plano e quais configurações estou utilizando?
- ✿A ferramenta foi autorizada pela minha empresa?
- ✿O documento contém dados pessoais, sensíveis ou confidenciais?
- ✿Preciso realmente enviar o arquivo completo?
- ✿Removi nomes, documentos, contatos, assinaturas e credenciais?
- ✿Eliminei informações que permitam uma identificação indireta?
- ✿O benefício do uso da IA justifica o risco?
- ✿A resposta será revisada por uma pessoa qualificada?
A regra mais importante
A inteligência artificial pode ser uma excelente ferramenta de produtividade. Mas conveniência não deve ser confundida com segurança. E "eu não sabia" não é uma defesa reconhecida pela LGPD.
Antes de enviar um documento, classifique a informação, reduza os dados ao mínimo necessário e avalie o possível impacto de uma exposição.
O princípio de responsabilização e prestação de contas, previsto na LGPD, coloca o ônus em quem trata o dado: não basta ter boa intenção, é preciso conseguir demonstrar, se questionada, que adotou medidas técnicas e organizacionais adequadas. Guarde suas decisões (o que você removeu, por que enviou determinada informação, qual ferramenta escolheu e por quê), porque essa documentação é, na prática, a sua defesa.
Quando houver dúvida sobre a confidencialidade ou a sensibilidade do conteúdo, não envie antes de consultar as políticas da sua organização ou um profissional responsável por segurança, privacidade e proteção de dados.
Este conteúdo tem caráter educativo e não substitui uma avaliação jurídica, técnica ou de segurança aplicável ao caso concreto.